Você já recebeu um e-mail ou mensagem dizendo que sua conta seria bloqueada se não clicasse imediatamente em um link? Ou um SMS avisando sobre uma encomenda “pendente” com um botão para “atualizar o endereço”? Essas situações são clássicas de phishing — um dos golpes digitais mais comuns e perigosos da atualidade.
Neste artigo, vamos explicar de forma clara o que é phishing, como ele funciona e, principalmente, como identificar links suspeitos no e-mail e no celular antes de cair na armadilha.
O que é phishing?
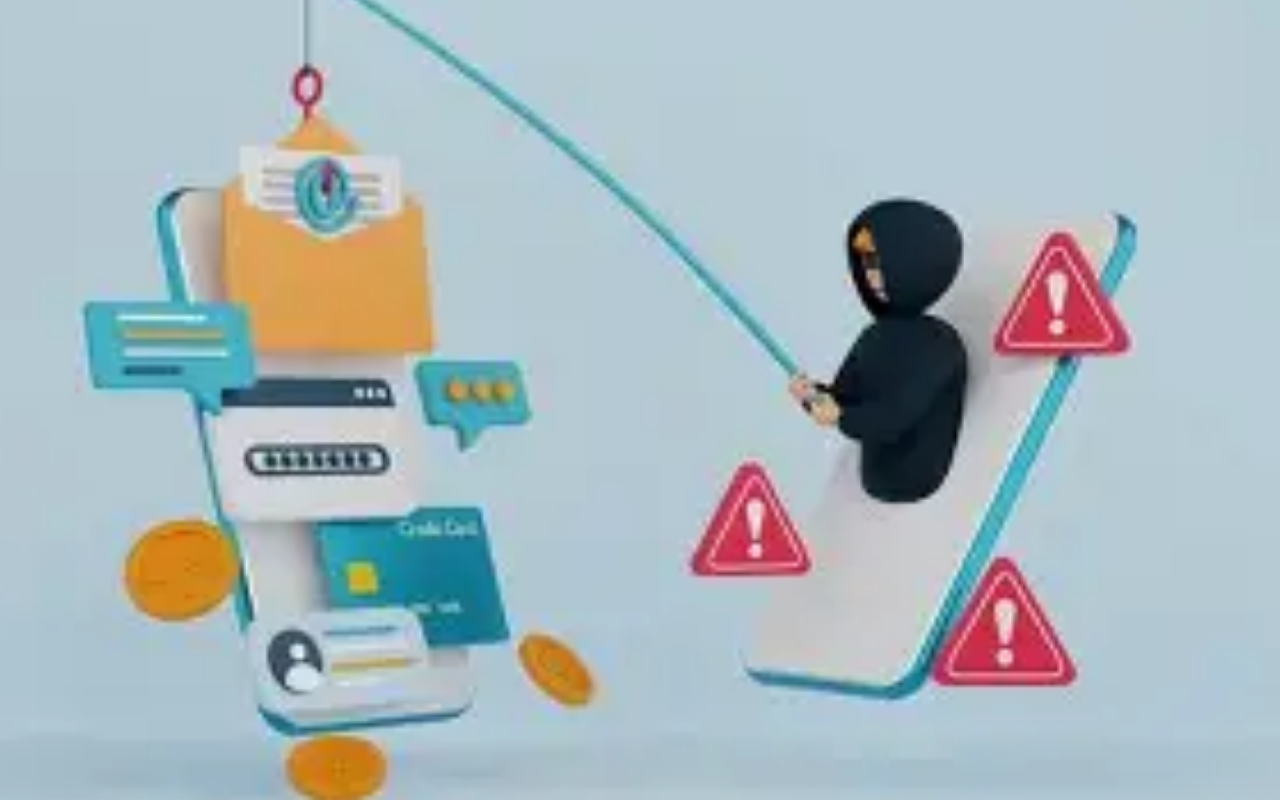
Phishing é uma técnica de engenharia social em que criminosos se passam por empresas, bancos, órgãos públicos ou pessoas de confiança para enganar a vítima e roubar informações sensíveis. O nome vem do inglês fishing (pescaria): o golpista “lança a isca” (uma mensagem falsa) e espera que alguém “morda” clicando no link ou fornecendo dados.
O objetivo pode ser:
- Roubar senhas e dados bancários
- Instalar vírus ou malware no aparelho
- Induzir pagamentos ou transferências via Pix
- Capturar códigos de verificação
O phishing chega principalmente por e-mail, SMS (chamado de smishing), WhatsApp, mensagens em redes sociais e até por QR Codes falsos.
Como identificar uma tentativa de phishing
Mesmo com o avanço da inteligência artificial (que deixa os textos cada vez mais bem escritos), ainda existem sinais claros de alerta:
- Senso de urgência ou ameaça
Frases como “sua conta será bloqueada em 24 horas”, “última chance”, “ação imediata necessária” ou “detectamos atividade suspeita” são usadas para fazer você agir sem pensar. - Remetente suspeito
O nome pode parecer legítimo (“Banco do Brasil”, “Receita Federal”, “Netflix”), mas o endereço de e-mail real é diferente. Exemplos comuns:suporte@bancobrasil-seguro.com,atendimento@gov-br.infoou variações com números e hífens. - Links que não batem com o domínio oficial
Este é o ponto mais importante. O texto do link pode dizer “Acesse o site oficial”, mas o destino real é outro. - Pedido de dados sensíveis
Nenhum banco, empresa séria ou órgão público pede senha, número de cartão, código de verificação ou selfie com documento por e-mail ou mensagem. - Saudação genérica e erros sutis
Mensagens que começam com “Prezado cliente” em vez do seu nome, ou que têm formatação estranha, são comuns em golpes. - Anexos inesperados ou ofertas boas demais
Arquivos suspeitos ou promessas de prêmios, descontos absurdos e “valores a receber” também merecem desconfiança.
Como verificar links suspeitos (no computador e no celular)
Essa é a habilidade mais importante para se proteger:
No computador:
- Passe o mouse (sem clicar) sobre o link. A URL real aparece no canto inferior esquerdo do navegador ou em uma dica de ferramenta.
- Compare o domínio principal (a parte antes do .com, .com.br etc.) com o site oficial da empresa.
No celular:
- Pressione e segure o link por alguns segundos. A maioria dos aplicativos de e-mail e mensagens mostra a URL completa antes de abrir.
- Se o link estiver encurtado (bit.ly, cutt.ly, tinyurl etc.), desconfie ainda mais — esses serviços escondem o destino real.
Sinais de alerta em uma URL:
- Domínios com letras trocadas (amaz0n.com em vez de amazon.com)
- Subdomínios enganosos (banco.do.brasil.golpista.com)
- Extensões estranhas (.xyz, .top, .online, .info)
- Endereços muito longos e cheios de números ou caracteres estranhos
Dica prática: na dúvida, nunca clique. Digite o endereço oficial do site diretamente no navegador ou use o aplicativo oficial da empresa.
Dicas práticas para se proteger todos os dias
- Ative a autenticação de dois fatores (2FA) em todas as contas importantes (preferencialmente com aplicativo autenticador, não SMS).
- Não clique em links de mensagens não solicitadas, mesmo que pareçam vir de conhecidos (a conta deles pode ter sido invadida).
- Mantenha o sistema operacional, navegador e aplicativos sempre atualizados.
- Use um bom antivírus e ative os filtros de spam do e-mail.
- Em caso de dúvida, entre em contato com a empresa pelos canais oficiais (telefone do site ou aplicativo), nunca pelos dados da mensagem suspeita.
- Desconfie de QR Codes recebidos por mensagem ou impressos em lugares públicos sem verificação.
O que fazer se você já clicou em um link suspeito?
- Não digite nenhuma informação na página que abriu.
- Feche a página imediatamente.
- Se digitou senha ou dados, troque as senhas das contas afetadas o mais rápido possível (de preferência de outro dispositivo).
- Verifique se houve movimentações estranhas na conta bancária ou cartão.
- Rode uma varredura completa com o antivírus do celular ou computador.
- Denuncie a mensagem (a maioria dos aplicativos de e-mail e o próprio WhatsApp têm opção de denúncia).
Fontes confiáveis para se informar
- CERT.br (Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil) – cartilha.cert.br
- CISA (Cybersecurity and Infrastructure Security Agency dos EUA) – orientações oficiais sobre reconhecimento de phishing
- Serasa e sites de educação financeira
- Páginas oficiais de bancos e órgãos públicos (sempre acessadas digitando o endereço ou pelo aplicativo)
O phishing funciona principalmente porque explora a pressa e a confiança das pessoas. Quando você aprende a olhar com calma o remetente e, principalmente, a verificar o destino real dos links, a chance de cair nesses golpes diminui drasticamente.
Compartilhe este conhecimento com familiares e amigos — especialmente aqueles que usam menos tecnologia no dia a dia. Prevenir é sempre mais fácil e barato do que remediar.